







Daftar Isi
Teknologi penyadapan komunikasi ternyata tidak selalu bisa membaca semua percakapan di ponsel seseorang. Salah satunya Lawful Interception Management System (LIMS), sistem yang belakangan menjadi sorotan menyusul kasus dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto.
LIMS memang dapat digunakan untuk mengintersepsi komunikasi melalui jaringan telekomunikasi. Namun, apakah sistem ini juga bisa membaca isi chat WhatsApp hingga mendengarkan panggilan penggunanya?
Jawabannya tidak sesederhana itu. WhatsApp memiliki perlindungan enkripsi end-to-end yang membuat isi pesan dan panggilan tidak bisa begitu saja dibaca pihak lain, termasuk melalui pemantauan jaringan operator.
SCROLL TO CONTINUE WITH CONTENT
Pakar keamanan siber dari Vaksincom, Alfons Tanujaya, menjelaskan LIMS tidak otomatis mampu menembus perlindungan tersebut.
"Tidak. Kalau ada pesan yang tidak terlindung enkripsi bisa," kata Alfons saat dihubungi detikINET, Rabu (4/11/2026).
Artinya, kemampuan menyadap komunikasi melalui jaringan operator berbeda dengan kemampuan membobol enkripsi aplikasi pesan. Meski isi chat WhatsApp terlindungi, ada informasi lain yang masih berpotensi diketahui melalui aktivitas jaringan. Salah satunya metadata komunikasi.
LIMS Bisa Sadap Apa Saja?
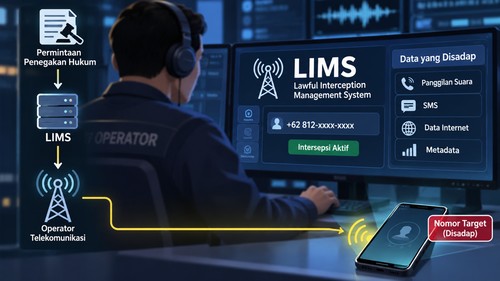
Sebelum membahas WhatsApp, penting memahami cara kerja LIMS. Lawful Interception Management System merupakan sistem untuk mengelola proses intersepsi komunikasi melalui infrastruktur jaringan telekomunikasi.
Menurut Alfons, LIMS bukan perangkat lunak mata-mata yang harus ditanamkan pada ponsel korban seperti Pegasus. Sistem ini bekerja dengan menghubungkan mekanisme intersepsi ke infrastruktur jaringan operator telekomunikasi.
"LIMS bukan perangkat lunak mata-mata seperti Pegasus melainkan sistem antarmuka resmi yang menghubungkan penegak hukum langsung ke infrastruktur jaringan operator telekomunikasi," jelas Alfons.
Melalui mekanisme tersebut, sistem intersepsi dapat digunakan untuk memperoleh sejumlah informasi komunikasi, bergantung pada teknologi jaringan, konfigurasi sistem, dan jenis akses yang tersedia.
Salah satu yang berpotensi diakses adalah komunikasi telepon seluler konvensional dan SMS.
Berbeda dengan aplikasi pesan modern yang menerapkan enkripsi end-to-end, SMS biasa tidak memiliki perlindungan enkripsi end-to-end secara default. Karena itu, isi SMS berpotensi terbaca melalui mekanisme intersepsi yang memiliki akses terhadap kontennya.
Selain isi pesan, informasi seperti nomor pengirim dan penerima, waktu pengiriman, serta status pengiriman juga dapat tersedia.
Data jaringan juga dapat dimanfaatkan untuk memperkirakan lokasi ponsel berdasarkan menara Base Transceiver Station (BTS) yang terhubung dengan perangkat.
Namun, kemampuan tersebut tidak berarti LIMS bisa membaca seluruh komunikasi yang melewati jaringan operator. Aplikasi yang menggunakan enkripsi end-to-end memiliki lapisan perlindungan tersendiri.
Mengapa Chat WhatsApp Tidak Bisa Dibaca LIMS?
Kunci perlindungan WhatsApp terletak pada teknologi end-to-end encryption (E2EE) atau enkripsi end-to-end.
Teknologi ini membuat pesan dienkripsi pada perangkat pengirim dan hanya dapat dibaca kembali setelah sampai di perangkat penerima. Begitu pula dengan panggilan suara dan video yang dilindungi enkripsi end-to-end.
Dalam proses pengiriman, operator telekomunikasi hanya menyalurkan data yang telah terenkripsi. Dengan demikian, pihak yang memantau lalu lintas jaringan tidak otomatis bisa mengetahui isi percakapan.
Sederhananya, penyadap mungkin dapat melihat adanya aktivitas pertukaran data, tetapi tidak serta-merta bisa membaca pesan yang dikirimkan.
Untuk mendapatkan isi percakapan, diperlukan akses ke titik lain di luar sekadar pemantauan jaringan, misalnya perangkat pengirim atau penerima yang telah berhasil dikuasai.
Di sinilah perbedaan antara intersepsi jaringan dan serangan langsung terhadap perangkat menjadi penting.
Chat Terenkripsi Bukan Berarti Tak Terlacak
Meski isi pesan WhatsApp dilindungi enkripsi, pengguna tetap meninggalkan jejak digital ketika berkomunikasi.
Jejak tersebut dikenal sebagai metadata, yakni informasi mengenai aktivitas komunikasi yang berbeda dari isi pesan itu sendiri.
Alfons mengingatkan metadata memiliki nilai yang tidak kalah penting dibandingkan isi percakapan.
"Data metadata tidak kalah berharga dari isi pesan yang sebenarnya dan dalam jangka panjang akan memberikan gambaran yang sangat akurat atas sasaran penyadapan," ujarnya.
Dalam konteks jaringan telekomunikasi, metadata dapat mencakup waktu koneksi, alamat IP, durasi dan frekuensi aktivitas jaringan, serta perkiraan lokasi perangkat.
Informasi tersebut dapat dianalisis untuk memetakan pola aktivitas seseorang. Misalnya, kapan perangkat aktif, seberapa sering terhubung ke jaringan, hingga pola perpindahan lokasi berdasarkan data koneksi yang tersedia.
Jika dikumpulkan dalam jangka panjang, informasi yang terlihat sederhana itu dapat memberikan gambaran mengenai kebiasaan digital seseorang.
Namun, ada batas yang perlu dipahami. Metadata jaringan tidak otomatis mengungkap isi chat, anggota grup WhatsApp, atau identitas seluruh penerima pesan. Informasi yang bisa diperoleh bergantung pada sumber data dan akses yang dimiliki pihak yang melakukan pemantauan.
Dengan kata lain, isi percakapan bisa terlindungi, tetapi aktivitas komunikasi tetap berpotensi meninggalkan jejak.
Enkripsi WhatsApp Bisa Dikalahkan Spyware?
Ada satu kondisi yang membuat perlindungan enkripsi WhatsApp tidak lagi cukup, yakni ketika perangkat pengguna berhasil disusupi spyware.
Spyware merupakan perangkat lunak berbahaya yang dirancang untuk memata-matai aktivitas pengguna dan mengambil informasi dari perangkat yang terinfeksi.
Menurut Alfons, jika spyware berhasil ditanamkan pada ponsel korban, informasi WhatsApp berpotensi diambil sebelum pesan dienkripsi atau setelah pesan didekripsi.
"Kalau di perangkat korban tertanam spyware kemungkinan juga bisa didapatkan pesan yang dikirim melalui WhatsApp sebelum dienkripsi. Misalnya ketukan keyboard," jelasnya.
Sebagai gambaran, ketika seseorang mengetik pesan WhatsApp, teks tersebut sudah dapat dibaca pada perangkat sebelum proses enkripsi dilakukan. Jika spyware memiliki kemampuan merekam aktivitas keyboard, informasi tersebut berpotensi dicuri tanpa harus membobol sistem enkripsi WhatsApp.
Hal serupa berlaku ketika pesan diterima. Setelah didekripsi dan tampil di layar perangkat, pesan berpotensi diakses oleh malware yang memiliki kendali terhadap perangkat.
Salah satu contoh spyware yang dikenal dalam dunia keamanan siber adalah Pegasus. Perangkat lunak ini pernah dikaitkan dengan eksploitasi celah keamanan pada aplikasi dan sistem operasi untuk mendapatkan akses ke perangkat target.
Karena itu, enkripsi end-to-end bukan jaminan bahwa perangkat sepenuhnya aman dari penyadapan. Teknologi tersebut melindungi jalur komunikasi, bukan otomatis melindungi perangkat yang sudah dikuasai penyerang.
WhatsApp atau Signal, Mana yang Lebih Aman?
Penggunaan aplikasi dengan enkripsi end-to-end menjadi salah satu cara untuk melindungi isi komunikasi dari penyadapan melalui jaringan.
WhatsApp dan Signal menerapkan enkripsi end-to-end secara default untuk komunikasi pribadi. Dengan sistem ini, isi pesan dan panggilan tidak dapat dibaca pihak lain hanya dengan memantau trafik jaringan.
Sementara itu, Telegram memiliki mekanisme berbeda. Enkripsi end-to-end hanya tersedia melalui fitur Secret Chat. Percakapan biasa di Telegram tidak menggunakan enkripsi end-to-end secara default.
Meski demikian, memilih aplikasi yang memiliki enkripsi kuat saja belum cukup untuk menjamin keamanan komunikasi digital.
Pengguna juga perlu menjaga keamanan perangkat dengan memperbarui sistem operasi dan aplikasi secara berkala, menghindari tautan atau file mencurigakan, serta mengaktifkan fitur keamanan tambahan seperti verifikasi dua langkah.
Sebab, perlindungan komunikasi digital memiliki beberapa lapisan. Enkripsi menjaga isi pesan selama proses pengiriman, sedangkan keamanan perangkat melindungi informasi yang tersimpan dan diakses langsung melalui ponsel.
Dalam kasus dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto, belum ada penjelasan resmi mengenai jenis komunikasi yang berhasil diakses melalui LIMS, termasuk apakah aplikasi pesan terenkripsi menjadi sasaran.
Karena itu, penggunaan LIMS dalam kasus tersebut tidak bisa langsung dimaknai sebagai keberhasilan menyadap isi percakapan WhatsApp. Kemampuan mengakses komunikasi melalui jaringan operator dan kemampuan menembus enkripsi aplikasi merupakan dua hal yang berbeda.
Artikel ini telah tayang di detikInet. Baca selengkapnya di sini!